

Infoblox Threat Intel
独自の DNS インテリジェンス
最新の調査
Infoblox Blog | October 9, 2026
When a Wallet Drainer Asks DNS Where to Go
Researchers uncovered a likely AI-developed wallet drainer that uses DNS TXT records and public DoH services as a dynamic C2 infrastructure control plane.
Infoblox ブログ | 2026 年 9 月 15 日
マネー・ロンダリング、詐欺、スパイ活動がカジノ系粗悪サイトの氾濫する Web に潜む仕組み
見た目がほぼ同一のカジノサイトは、3 つの主要な犯罪、すなわちマネー・ロンダリング、ギャンブル詐欺、そして中国系 APT マルウェアの C2 の隠れみのとなっています。
Infoblox Blog | August 13, 2026
Drop Something? Don’t Worry, Someone Caught it
An old domain is not always old trust. Dropcatch activity gives previously registered domains a second life, sometimes under very different ownership.
Infoblox が発見した脅威アクター
私たちのチームについて
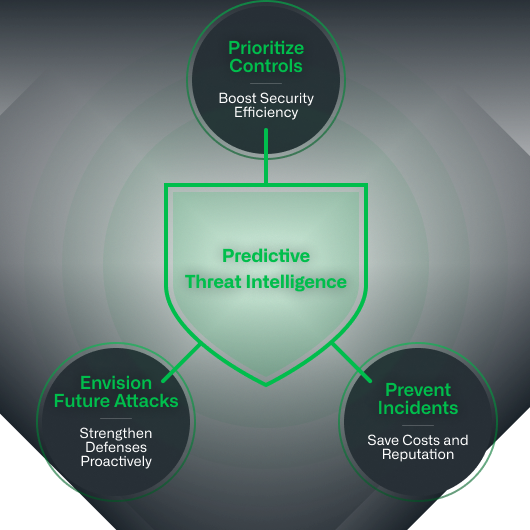
Infoblox Threat Intel は、独自の DNS 脅威インテリジェンスを創造している大手企業であり、多くのアグリゲーターの中で際立っています。私たちの強みは何ですか?それは、優れた DNS スキルと圧倒的な可視性の二つです。DNS は解釈やハントが非常に難しいことで知られていますが、インターネットの内部の仕組みに対する当社の深い理解と独自のアクセスにより、他社には見えない脅威の主体を追跡することができます。私たちは防御するだけでなく、本当に先を見越した行動をとり、犯罪の起点でサイバー犯罪を撹乱しています。
また、詳細な調査を 公開し、GitHubで指標を リリースすることにより、より広範なセキュリティコミュニティを支援したいと考えています。さらに、当社のインテリジェンスは InfobloxのプロテクティブDNSソリューションにシームレスに統合されているため、お客様は自動的にそのメリットを享受できるとともに、驚くほど低い誤検出率も得られます。
 MASTODON
 YOUTUBE
 GITHUB